 正常稼働中 最終更新日 | 11/21 22:30


SSO対応でより安全なテレワーク|RemoteViewでシングルサインオンを活用する方法
最終更新日:2026年11月20日
テレワーク導入後、増え続けるアカウント発行や管理に悩まされたことはないですか?
業務システムごとのアカウント発行、ユーザー・端末の登録管理、統一しづらいセキュリティポリシーなど、管理工数の増加は情シス・管理者の大きな負担です。
社員1人が多数のアカウントを管理する状態では、パスワードの使い回しやメモ書きが起きやすくなります。退職や異動のたびに、システムごとにアカウントを削除する作業も増え、削除漏れが残るおそれがあります。
データで見る:アカウントを狙う脅威
独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」でも、アカウントの悪用につながる脅威が組織向けの上位に選ばれています。
こうした課題の解決に役立つのが「シングルサインオン(SSO)」です。1回のログインで複数のWebサービスを利用できるため、ユーザーの利便性と管理者の運用効率を同時に高められます。RemoteViewも、SAML 2.0によるIDプロバイダー(IdP)との連携に対応しています。
✨ [要約] テレワークで増え続けるアカウントの管理は、情シス担当者の大きな負担です。RemoteViewはSAML 2.0によるシングルサインオン(SSO)に対応しており、Microsoft Entra IDやHENNGE OneなどのIDプロバイダー(IdP)と連携できます。ログインの入口をIdPにまとめることで、アカウント管理の手間を減らしながら、多要素認証などのポリシーをリモートアクセスにも適用できます。
シングルサインオン(SSO)とSAML 2.0の基礎知識
この節では、SSOの仕組みと、RemoteViewが対応しているSAML 2.0について整理します。
SSOでは、ユーザーのIDを一元管理するIDプロバイダー(IdP)がログインの可否を判断し、各サービスはその結果を受け取ってログインを許可します。IdPとサービスの間で認証情報を安全にやり取りするための標準規格がSAML 2.0です。SAMLは Security Assertion Markup Language の略です。
RemoteViewはSAML 2.0に対応しており、ヘルプセンターで設定方法を案内している次のIdPと連携できます。これらのIdPをすでに使っていれば、新たに認証基盤を構築する必要はありません。
RemoteViewとSSO連携で得られる3つのメリット
RemoteViewにSSOを連携させると、情シス担当者とユーザーの双方にメリットがあります。
RemoteViewでSSO(SAML連携)を設定する流れ
設定は、IdPの管理画面とRemoteViewのWeb画面で行います。新たにサーバーを構築する必要はありません。
SAML連携の設定では、一般ユーザーとマネージャーがRemoteViewのID・パスワードでログインできるかどうかも選べます。初期設定は「使用しない」で、SAMLでのログインだけに制限されます。管理者アカウントは、設定にかかわらずID・パスワードでログインできます。
IdPごとの登録方法は、ヘルプセンターの「SAML連携の設定方法」から確認できます。
社内でIdPを運用していない場合でも、GoogleやMicrosoftのアカウントでのログインや、2段階認証でRemoteViewのログインを強化できます。設定手順は「【RemoteView】2段階認証・SSO設定ガイド」で解説しています。
RemoteViewを、まずは14日間無料でお試しください
▶ RemoteViewの14日間無料トライアルお申し込みはこちらSSO連携がゼロトラストの考え方に合う理由
SaaSやテレワークの浸透により、社内と社外の境界で守る従来の「境界型セキュリティ」だけでは守りきれない場面が増えています。そこで注目されているのが、内側・外側を問わずアクセスを常に検証する「ゼロトラスト」の考え方です。
| 境界型セキュリティ | ゼロトラスト | |
|---|---|---|
| 基本的な考え方 | 境界の内側を信頼する社内ネットワークを安全な領域とみなす | 何も信頼しない場所を問わず、すべてのアクセスを検証する |
| 認証のタイミング | 境界の入口だけ一度通過すれば内部に自由にアクセスできる | アクセスのたび社内・社外を問わず検証する |
| 対象範囲 | 主に社内ネットワーククラウドやリモートアクセスに対応しにくい | すべてのアクセスオンプレミス・クラウド・リモート環境 |
| 主な課題 | 侵入後の横展開境界内に入られると内部への不正アクセスを防ぎにくい | 認証の仕組みづくりIdPなどで認証をまとめて管理する必要がある |
RemoteViewとSSOを連携させると、リモートアクセスの認証をIdPに集約し、社外からのアクセスにも統一したポリシーを適用できます。ゼロトラストに必要な「誰がアクセスしているかを確かめる」仕組みを、既存のIdPを生かして整えられます。
IdPに認証をまとめることでできること
- IdP側で設定した多要素認証などのポリシーを、RemoteViewへのSSOログインにも適用できる
- 一般ユーザーのID・パスワードでのログインを制限しておけば、IdP側でアカウントを無効にするだけでRemoteViewにもログインできなくなる
- 退職者のアカウント削除漏れによる不正アクセスのリスクを低減できる
よくある質問(FAQ)
まとめ:管理の負担を減らしてセキュリティを強化
- 課題:テレワークでアカウントが増えると、パスワードの使い回しや退職者アカウントの削除漏れが起きやすくなります
- SSOとSAML 2.0:RemoteViewはSAML 2.0に対応しており、Microsoft Entra IDやHENNGE OneなどのIdPと連携できます
- メリット:認証アカウントの集約、管理の手間の削減、不審なアクセスの防止に役立ちます
- 設定の流れ:IdPへの登録、SAML連携の有効化、メールアドレスの認証、SSOでのログインの順に進めます
- ゼロトラスト:認証をIdPに集約することで、社外からのアクセスにも統一したポリシーを適用できます
増え続けるアカウント管理に悩んでいる情シス・管理者の方は、RemoteViewとシングルサインオン(SSO)の連携をご検討ください。
まずは14日間無料トライアルで、RemoteViewの使い心地をお試しください。
導入のご相談や、今の環境で使えるかどうかなど、お気軽にご相談ください。
関連コンテンツ
-
【RemoteView】2段階認証・SSO設定ガイド|ログインセキュリティ強化
セキュリティ
-
シャドーIT対策の進め方|情報漏洩を防ぐ「把握・代替・ルール化」の3ステップ
セキュリティ
-
リモートビュー ログイン 導入ガイド:情シスが押さえるべきポイント
活用ヒント
-
ランサムウェアの侵入口、約5割はVPN機器——情シスが見直したいリモートアクセス設計
セキュリティ
-
【2026年最新】VDI・RDSとリモートアクセスの違いとは?VDI入れ替えをコスト・運用負荷で比較
インサイト
-
【保存版】AI時代のテレワークを守る!RemoteViewで「今すぐやるべき」セキュリティ設定ガイド
セキュリティ
-

令和8年熊本地震に伴うリモートソリューション無償提供について
テレワーク
-
60fpsの操作感&描画機能で共同作業を効率化【RemoteViewアップデート】
機能
-
【2026最新】リモートデスクトップ比較|法人向けおすすめと選び方
参考資料
-
【2026最新】Chromeリモートデスクトップの使い方・設定方法|業務利用の限界と対策
参考資料
-
遠隔操作でもデュアルモニターが使える?仮想モニター機能で一気に解決!
機能
-
【自治体職員必見】セキュリティとコストの壁を破る!LGWANテレワーク実現への最短ルート
インサイト
-
育児・介護休業法改正(2025年10月施行)で義務化された5つの措置とテレワーク導入のポイント
テレワーク
-
在宅勤務の開発者必見!RemoteView「ビューア解像度自動調整」機能で快適リモート作業
機能
-
安定性・セキュリティ・管理性で選ぶリモートデスクトップRemoteView
インサイト
-
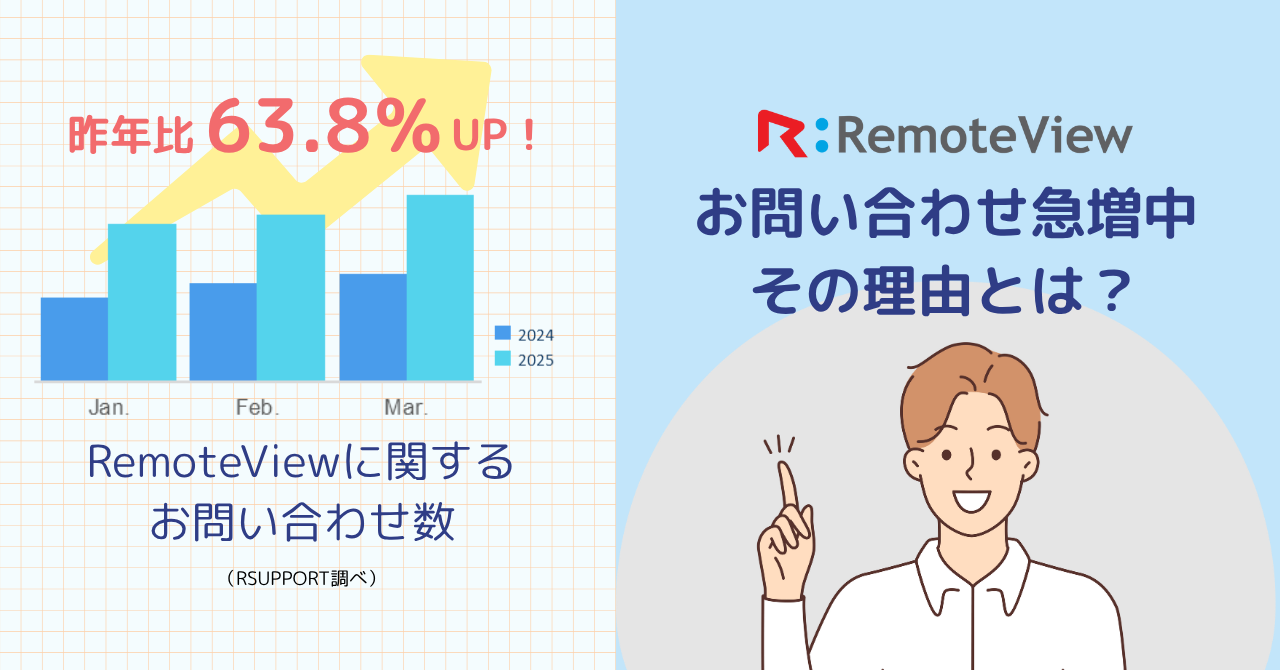
リモートデスクトップRemoteViewへのお問い合わせ急増中!その理由とは
テレワーク
-
インフラ障害から考える、業務継続に必要な接続の安定性
インサイト
-
育児・介護休業法改正で変わる働き方とテレワーク導入のすすめ
テレワーク
-
リモートデスクトップの注意点とは?会社のパソコンを安全に遠隔操作するツールの選び方【後編】
活用ヒント
-
リモートデスクトップとは?会社のパソコンを遠隔操作するメリット・利用シーンを解説【前編】
活用ヒント
-
「子ども3歳まで在宅勤務」で働くパパママの子育てが変わる
テレワーク
-
社外から社内ネットワークを利用してWeb会議を行う方法
機能
-
導入しないと損?中小企業におすすめのハイブリッドワークの始め方
テレワーク
-
遠隔ツールでタブレット100%活用!ビジネスシーンでのタブレット活用術
活用ヒント
-
RemoteViewでゼロトラストを実現!
機能
-
在宅勤務・テレワーク環境に必要なセキュリティモデル「ゼロトラスト」とは
セキュリティ
-
リモートアクセスのデータ通信量比較|モバイル環境での選び方
テレワーク
-
無料リモートデスクトップのセキュリティリスクと企業向け対策
セキュリティ
-
テレワークの生産性を向上する方法とは?
活用ヒント
-
RemoteView + Chromebookによる
働き方改革テレワーク
-
VDI(仮想デスクトップ)ではなく
RemoteViewを選ぶ4つのポイントテレワーク
-
在宅勤務でRemoteViewを100%活用する方法
活用ヒント
