 正常稼働中 最終更新日 | 10/14 06:10


【製造業向け】閉域網環境の工場・設備を安全にリモート保守する方法
-
閉域網リモート保守とは、外部ネットワークから遮断された工場・生産設備(OT領域)に対して、セキュリティを維持したまま遠隔から点検・復旧・設定変更を行う運用形態です。
製造業の現場において、工場の生産設備や制御システム(OT領域)は、外部からのサイバー攻撃を防ぐために閉域網(オフライン・孤立ネットワーク)で運用されるのが一般的です。
しかし、トラブル発生時に「技術者が現地へ出張しなければ原因究明や復旧ができない」という課題はありませんか?
本記事では、セキュリティを担保したまま閉域網環境の設備へ安全にアクセスし、リモート保守を実現する方法と、代表的なリモートデスクトップツール「RemoteView」の3つの導入形態(SaaS・オンプレミス・KVM)の使い分けについて解説します。
✨ [要約] 製造業の閉域網(OT領域)では、セキュリティを維持しながらリモート保守を実現することが、ダウンタイム削減とベテラン技術者の有効活用において重要な課題です。RemoteViewはSaaS・オンプレミス・KVM(BOX)の3形態を提供しており、現場のネットワーク制限や対象機器の条件に応じて最適な導入形態を選択できます。
なぜ今、製造業で「閉域網×リモート保守」が求められるのか
- 製造業の閉域網環境でリモート保守の導入が加速している背景には、主に3つの要因があります。
- 障害対応の迅速化(ダウンタイム削減)
現場への移動時間をゼロにし、一次切り分けや設定変更を遠隔から即座に実施できます。設備停止による生産損失を最小限に抑えることが期待できます。 - ベテラン技術者のノウハウ活用・省人化
1人の熟練技術者が全国・海外の複数工場をリモートで一括サポートできます。増員なしで属人化リスクを分散する手段として有効です。 - ベンダー保守の効率化
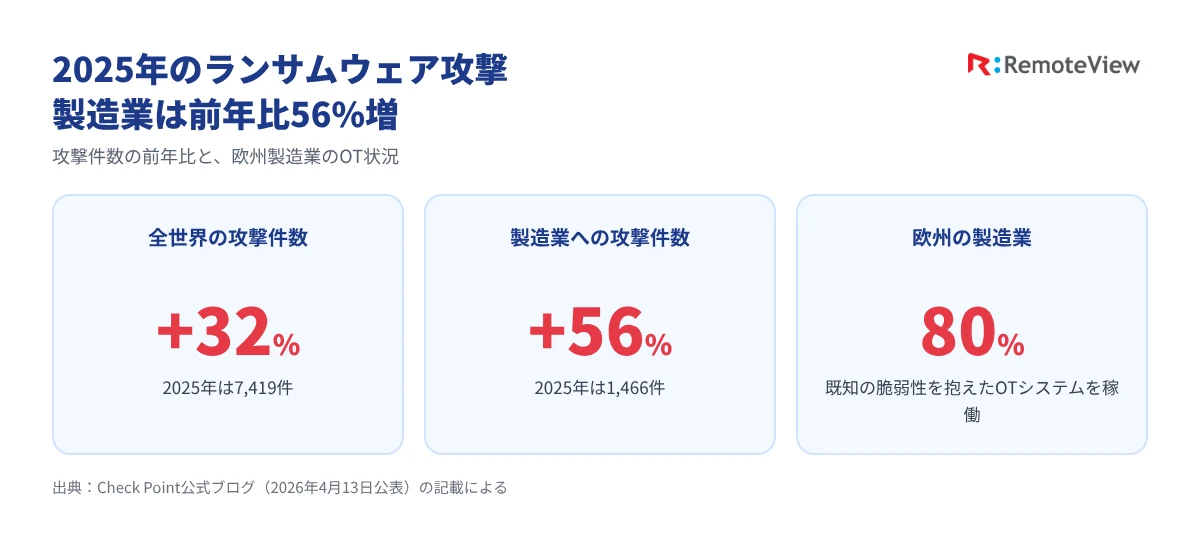
設備メーカー・SIerへのリモートアクセス権限を安全に付与し、現地立ち会いの負担を軽減できます。 - こうした需要の高まりを裏付けるように、OT環境を狙ったサイバー攻撃は深刻化しています。2025年の全世界におけるランサムウェア攻撃件数は7,419件と前年比32%増加し、なかでも製造業への攻撃は56%増の1,466件で、製造業は最も標的となった業種でした(Check Point公式ブログ、2026年4月13日公表)。また、スマートファクトリー化によるOT/IT融合が進む一方で、同ブログでは、欧州の製造業の80%が既知の脆弱性を抱えたOTシステムを稼働させているとも述べられており、閉域網の維持だけでなくアクセス経路の適切な管理が急務となっています。
- なお、OT環境のサイバーセキュリティリスクについては、IPA(情報処理推進機構)の制御システムセキュリティ関連情報や、経済産業省のサイバーセキュリティ政策ページでも継続的に注意喚起が行われています。
閉域網でのリモートアクセス手法:他方式との比較
工場・プラントの閉域環境へリモート接続する場合、RemoteViewのようなリモートデスクトップツール以外にもいくつかのアプローチが存在します。
現場のネットワーク要件や運用コストに応じて適切な方式を選ぶことが重要です。
1.IP-VPN / セルラー閉域網(LTE/5G)+ Direct接続
仕組み: 現場に専用の閉域SIMルーターや専用線を設置し、外部ネットワークと現場ネットワークを物理的・論理的に直結する方式。
メリット: 高帯域・低遅延。現場に回線を引き込めば既存のLAN環境を活かして直接接続できます。
デメリット: 回線契約や専用ルーターの調達コストが高くなります。また、回線を繋ぐだけでは「誰がどの端末で何の操作をしたか」というアプライアンスレベルの操作監視や画面録画ログが残りにくい点も課題です。
2.産業用VPN + RDP(Windows標準リモートデスクトップ)
仕組み: 工場拠点と本社/事業所間をVPNトンネルで結び、Windows標準のRDPなどで遠隔操作する古典的な構成。
メリット: OS標準機能を使うため追加ソフトのライセンス費用が抑えられます。
デメリット: VPNでネットワークを相互接続するため、接続元のPCがマルウェア感染していた場合に工場網全体へ感染が広がるリスクがあります。また、近年多発しているVPN機器自身の脆弱性管理やアップデートの手間が常に発生します。
3.RemoteView(Web型リモートデスクトップ / KVM)
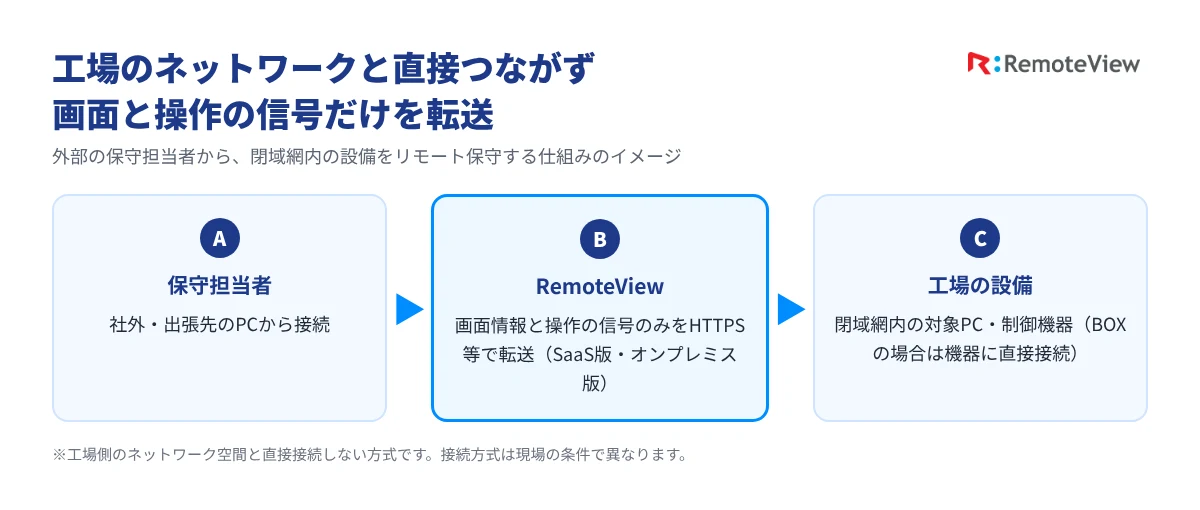
仕組み: 画面情報と操作シグナルのみをHTTPS(443番ポート等)または専用ブローカー経由で転送する方式。
メリット: 「画面転送のみ」のため工場側のネットワーク空間と直接接続しません(マルウェア拡散を防ぐ効果が期待できます)。多要素認証、作業申請・承認、画面録画などの保守管理機能がオールインワンで揃います。
デメリット: 大容量ファイルの転送速度は専用線に比べ制限される場合があります。
閉域網リモート保守方式の比較まとめ
閉域網リモート保守で検討される主要3方式の特徴をまとめました。
※スマートフォンでは、表を左右にスクロールできます。
| 比較項目 | IP-VPN / 閉域SIM (専用線・セルラー) |
産業用VPN + RDP (Windowsリモートデスクトップ) |
RemoteView (SaaS / オンプレミス / KVM) |
|---|---|---|---|
| セキュリティリスク | ネットワーク同士を接続するため、感染拡大(横展開)のリスクあり | VPNの脆弱性やネットワーク内部への横展開リスクが高い | 画面転送のみのため、工場網と外部を遮断したまま安全に利用可能 |
| ファイアウォール・ルーター設定 | 専用機器の導入や回線構築が必要 | 入口ポートの開放やルーティング設定が必要 | 既存の外向き通信(HTTPS等)を利用するため原則不要(※オンプレミス版を除く) |
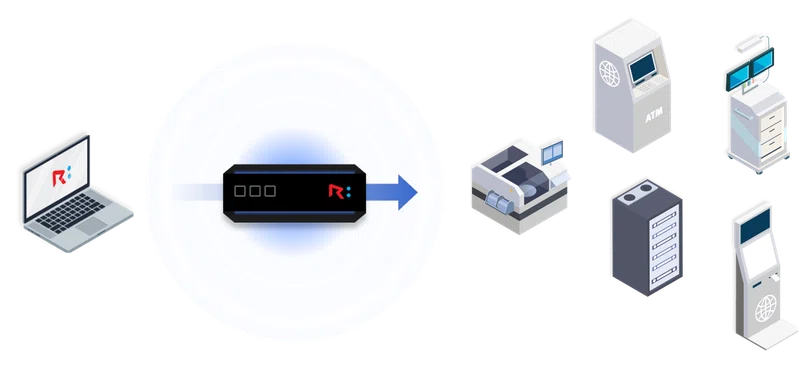
| 対象機器の制約 | IPアドレスが割り振れる機器に限られる | 基本的にWindows OSなどに限られる | RemoteViewBOXを利用すれば、古いOSやPLC等の専用機器にも対応可能 |
| アクセス管理・ログ | 回線層のログのみ。操作履歴の取得には別システムが必要 | RDP単体では詳細な操作ログや作業承認機能がない | 多要素認証(MFA)・作業承認・操作画面録画を標準搭載 |
| 導入・運用コスト | 回線費用や専用機器代で高額になりやすい | 初期コストは低いが、VPN機器の脆弱性管理の手間が大きい | ライセンス代や端末代のみでスモールスタートが可能 |
RemoteViewで実現する3つの導入形態と選び方
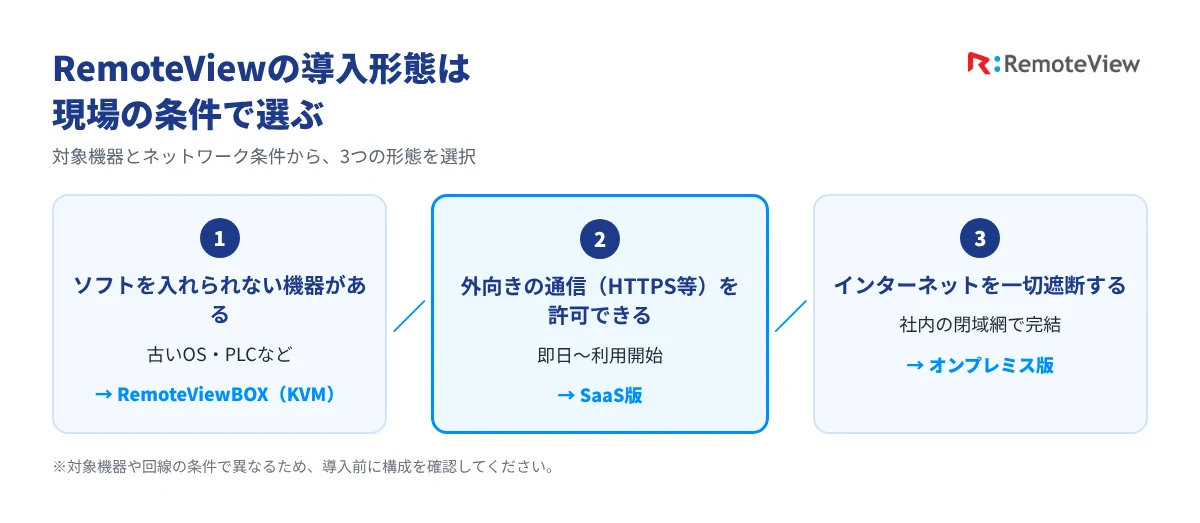
製造業の閉域網環境でリモート保守を導入する際、「現場のネットワーク制限」や「セキュリティ要件」によって最適な構成が異なります。RemoteViewは現場の条件に応じて3つの形態から選択できます。
RemoteViewを、まずは14日間無料でお試しください
▶ RemoteViewの14日間無料トライアルお申し込みはこちらRemoteView 3つのラインナップ比較
現場の要件に合わせた選び方のまとめです。
※スマートフォンでは、表を左右にスクロールできます。
| RemoteView SaaS版 | RemoteView オンプレミス版 | RemoteViewBOX | |
|---|---|---|---|
| こんな場合におすすめ | 一般的な工場のPC、手軽に始めたい場合 | 最高度のセキュリティ要件がある工場、社外クラウド利用不可の企業 | 古い制御PC(Windows XP/7等)、ソフト追加ができないPLCや専用機器 |
| インターネット接続 | 一部必要(外向きのHTTPS通信等) | 不要(完全な社内閉域網で完結) | 構成による(SaaS接続/オンプレ接続どちらも対応) |
| 対象機器へのソフト導入 | 必要(エージェントインストール) | 必要(エージェントインストール) | 不要(物理ケーブルで外付け接続) |
| 導入スピード | 最速(即日〜利用可能) | 数週間〜(自社環境へのサーバー構築が必要) | 機器の到着後、すぐ利用可能 |
| 現場での作業 | ソフトウェアの設定のみ | サーバー構築およびネットワーク設定 | ケーブルを挿すだけ |
安全なリモート保守を運用するための3つのチェックポイント
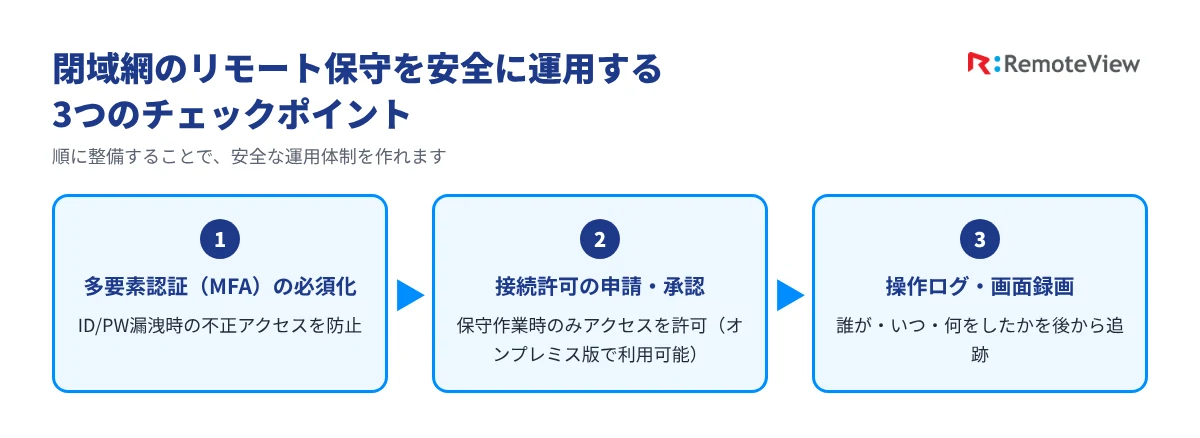
閉域網にアクセス経路を作る以上、運用面のセキュリティ対策も不可欠です。以下の3点を順に整備することで、安全な運用体制を構築できます。
ステップ1:多要素認証(MFA)の必須化
ID/PW漏洩時の不正アクセスを防止します。リモートアクセスの入口となる認証を強化することが、運用セキュリティの第一歩です。
ステップ2:接続許可の申請・承認ワークフローの設定
「いつでも入れる」のではなく、保守作業時のみアクセスを許可する仕組みを整えます。※オンプレ版でのみ利用可能です。
ステップ3:操作ログ・画面録画の取得
「誰が・いつ・何をしたか」を後から追跡できるように記録します。インシデント発生時の原因究明や、監査対応にも活用できます。
まとめ
工場・生産現場のデジタル化を進める上で、「閉域網のセキュリティ」と「リモート保守の利便性」の両立は避けて通れないテーマです。
手軽に始めたい ➡ RemoteView SaaS版
完全閉域で外部接続を一切許容できない ➡ RemoteView オンプレミス版
古い端末やソフトが入らない設備がある ➡ RemoteViewBOX
自社のネットワーク構成や対象設備の要件に合わせて、最適な手法を選択してみてください。
RemoteViewは製造業の閉域網環境に対応したリモートデスクトップツールです。SaaS版・オンプレミス版・RemoteViewBOX(KVM)の3形態から、現場のネットワーク制限や対象機器の条件に合わせて選択できます。
導入形態の選定や利用環境のご相談は、RemoteView公式サイトまたはRemoteViewBOX製品ページからお気軽にお問い合わせください。
関連コンテンツ
-
閉域網工場のリモート保守とOTセキュリティ:無駄な出張をゼロにする画面転送方式の仕組み
セキュリティ
-
【保存版】AI時代のテレワークを守る!RemoteViewで「今すぐやるべき」セキュリティ設定ガイド
セキュリティ
-
【アマギフ最大5,000円分】RemoteView レビューキャンペーン
イベント
-
Chromebookで校務テレワーク!教職員の働き方改革と脱VPNを両立するセキュアな学校DX【EDIX2026レポート】
イベント
-
【2026年4月】Japan DX Week 春 出展レポート|ランサムウェア対策と脱VPNの最新トレンド
イベント
-
60fpsの操作感&描画機能で共同作業を効率化【RemoteViewアップデート】
機能
-
Microsoft SSO連携で1秒ログイン!セキュリティも大幅強化【RemoteViewアップデート】
機能
-
南極科学基地を1秒で遠隔制御|OS停止時も対応するハードウェア型リモート管理
事例
-
遠隔操作ツール比較 2026年最新版
参考資料
-
過酷な環境でもRemoteViewBOXが選ばれる理由 – 韓国公共機関での導入事例
インサイト
-

熊対応が増える今、自治体職員の安全をどう守るか
現地に行かずに「監視端末」を確認するという選択肢インサイト
-
遠隔操作でもデュアルモニターが使える?仮想モニター機能で一気に解決!
機能
-
育児・介護休業法改正(10月1日施行)で変わる柔軟な働き方とテレワーク導入のすすめ
テレワーク
-
グローバル製造業に迫る人材リスクとRemoteViewによるBCP対策
インサイト
-
在宅勤務の開発者必見!RemoteView「ビューア解像度自動調整」機能で快適リモート作業
機能
-
安定性・セキュリティ・管理性で選ぶリモートデスクトップRemoteView
インサイト
-
Linux機器の遠隔管理を効率化!RemoteView Boxでトラブル対応も安心
活用ヒント
-
管理コスト半減!気象観測装置の運用を劇的に変えるRemoteView Box
活用ヒント
-
GPUの力を活かして快適なリモート作業環境を実現
インサイト
-
クリーンルーム運用のお悩み解決にもRemoteView Box
活用ヒント
-
教授の悩みを解決!RemoteViewBOXで研究室PCにどこからでもアクセス
活用ヒント
-
緊急サーバー障害も現場に行かず解決できる!リモートIT管理
活用ヒント
-
RemoteViewBOX – 高温・低温環境でも安定動作するリモートKVM制御ソリューション
活用ヒント
-
老朽化した製造工場をスマート化するKVMソリューション「RemoteView BOX」活用術
インサイト
-
同時接続機能から解像度自動調節まで!遠隔操作環境の改善
機能
-
遠隔制御RemoteViewのお問い合わせ急増中!その理由とは
テレワーク
-
便利な機能でパワーアップ?RemoteViewの遠隔制御
機能
-
さらに安全になったRemoteViewの遠隔制御!セキュリティ紹介
機能
-
展示会レポート【2024 Japan DX Week 秋】
イベント
-
IP KVM「RemoteViewBOX」の簡単!接続方法
活用ヒント
-
【期間限定】キャッシュバックキャンペーンのお知らせ
イベント
-
KVMの深堀り┃RemoteViewBOX
活用ヒント
