 正常稼働中 最終更新日 | 10/29 07:10


ランサムウェアの侵入口、約5割はVPN機器——情シスが見直したいリモートアクセス設計
「VPN機器のファームウェア更新が、また届いた」「取引先から、リモートアクセスの安全性を説明してほしいと言われた」。情報システム部門の担当者なら、思い当たる場面があるのではないでしょうか。
警察庁の最新の統計では、ランサムウェアの侵入経路が分かった被害のうち、約5割がVPN機器からでした。社外から仕事をするための入口が、そのまま攻撃者の入口にもなっています。
- ✔令和8年上半期のランサムウェア被害の実態と、侵入経路の内訳
- ✔VPN機器が狙われる理由と、侵入後の攻撃の流れ
- ✔取引先の審査で問われやすい、リモートアクセスの4つの観点
- ✔入口を減らし、認証・接続元・記録を固める設計と、見直しの5ステップ
✨ [要約] 警察庁によると、令和8年上半期のランサムウェア被害報告は123件で、半期として過去最多でした。侵入経路が分かった被害の約5割はVPN機器からです。本記事では、VPN機器が狙われる理由、取引先の審査で問われやすい4つの観点、入口を減らして認証・接続元・記録を固めるリモートアクセスの設計と、見直しの5ステップを整理します。
令和8年上半期のランサムウェア被害は半期で過去最多
まず、警察庁が2026年9月に公表した統計から、ランサムウェア被害の今を確認します。件数・侵入経路・被害を受けた組織の規模・復旧の負担の4点を押さえておくと、社内で対策の必要性を説明しやすくなります。
データで見る:令和8年上半期のランサムウェア被害
侵入経路の内訳
同じ資料では、標的型メールの添付ファイルによる感染は少なくなり、インターネットに露出した箇所から遠隔で内部に入り込む手口が多くを占めると説明されています。
VPN機器が狙われる理由と攻撃の流れ
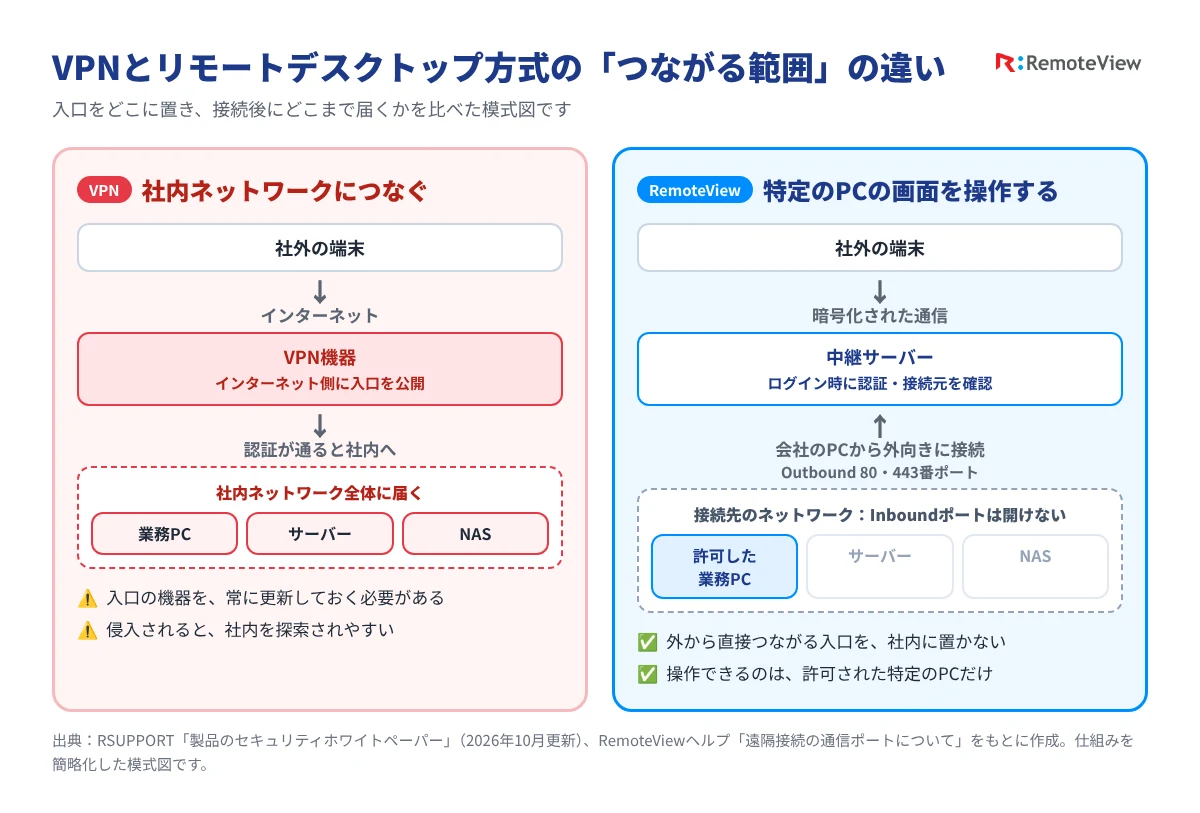
VPN機器は、社外からつなぐためにインターネット側へ入口を開けています。攻撃者にとっては見つけやすく、狙いやすい対象です。VPNという仕組みそのものが悪いのではなく、公開した入口を常に安全な状態に保ち続ける運用の負担が大きいことが問題です。
攻撃者が突く3つの隙
侵入された後の流れ
警察庁の資料では、ランサムウェア攻撃の代表的な流れが次のように整理されています。入口で止められないと、被害が組織全体に広がるおそれがあります。
データで見る:バックアップも狙われる
攻撃者は内部の探索でバックアップを探し、データと一緒に暗号化したり消したりします。警察庁の統計でも、バックアップを取っていたのに復元できなかった組織が多くを占めています。
取引先の審査で問われやすい4つの観点
取引先のセキュリティ審査やチェックシートで、リモートアクセスの安全性を問われる場面が増えています。質問の項目は取引先によって異なりますが、次の4つはよく聞かれる内容です。
警察庁も、VPN機器などのぜい弱性対策、認証情報の適切な管理、バックアップやログの適切な取得、サイバー攻撃を想定した業務継続計画の策定について、中小企業を中心に呼びかけています。
拠点や委託先が増えるほど、機器ごとの設定と運用ルールだけで4つの観点を説明するのは難しくなります。VPNの運用負担そのものについては、脱VPNで情シスを解放!VPN脆弱性リスクとリプレイスの最適解で詳しく解説しています。
VPNに頼らないリモートアクセス設計
ここでは、入口の数を減らし、接続できる範囲を絞る設計の考え方を整理します。
審査で説明しやすい4つの設定
入口を減らしても、認証が弱ければ守れません。ゼロトラストの考え方では、接続のたびに誰が、どこから、どの端末に入るのかを確かめます。次の4点を、運用ルールだけでなく設定で示せる状態にしておくと、審査で説明しやすくなります。
- ✅接続元を絞る:許可したIPアドレス・MACアドレスからだけ接続でき、海外からのログインは止める
- ✅接続する時間を絞る:曜日と時間帯を決め、操作のないセッションは自動で終える
- ✅外部事業者の権限を絞る:事業者用のアカウントを分け、接続できるPC・時間・使える機能を必要な範囲にとどめる
- ✅記録で説明できる:誰が、いつ、どこから接続したかの履歴が残り、あとから追える
RemoteViewを、まずは14日間無料でお試しください
▶ RemoteViewの14日間無料トライアルお申し込みはこちらリモートアクセスを見直す5ステップ
ランサムウェア対策としてリモートアクセスを見直すときは、次の5ステップで進めると、担当者を増やさなくても抜け漏れを減らしやすくなります。
データで見る:サイバー攻撃を想定した業務継続計画
リモートアクセスの見直しは、被害が起きたときに業務をどう続けるかを考えるきっかけにもなります。
RemoteViewで4つの観点に対応する方法
ここからは、RemoteViewを例に、審査で問われやすい4つの観点にどう対応できるかを紹介します。機能の詳細はRemoteViewのセキュリティ機能でも確認できます。
認証と通信の暗号化
ログインには、ワンタイムパスワードまたはメールによる2段階認証を追加できます。SAML 2.0に対応したシングルサインオン連携では、IDとパスワードでの直接ログインを禁止し、社内の認証基盤を通したログインに限ることもできます。
遠隔操作中の通信は、TLS 1.2〜1.3と256-bit AESで暗号化されます。操作中は、接続先のPCの画面を消して、その場で画面をのぞかれるのを防ぐ遠隔画面ロックも使えます。
ソフトを入れられない機器にはRemoteViewBOX
ソフトウェアのインストールが難しい機器には、ハードウェアのRemoteViewBOXという選択肢もあります。ケーブルで接続して遠隔操作できるため、古い機器や、セキュリティポリシーでソフトを入れられない機器にも使えます。操作する機器を直接ネットワークにつなぐ必要がないため、閉域網の機器も遠隔操作できます。価格は1台148,000円で、税別です。掲載時点の価格のため、最新の価格は製品ページでご確認ください。
審査の説明に使える資料
RSUPPORTは、ISO/IEC 27001:2022、ISO/IEC 27017:2015、プライバシーマークを取得しています。暗号化や認証、ログの仕組みは、製品のセキュリティホワイトペーパーにまとめています。
よくある質問(FAQ)
まとめ:入口を減らし、認証を固める
- 被害の実態:令和8年上半期のランサムウェア被害は123件で、半期として過去最多でした。侵入経路が分かった被害の約5割はVPN機器からでした。
- 狙われる理由:インターネットに公開された入口と、未修正のぜい弱性や認証情報の隙が突かれていました。
- 審査の観点:誰が・どこから、いつ、外部の事業者、記録の4つがよく問われます。
- 設計の考え方:接続できる範囲を必要なPCに絞り、接続元・時間・権限・記録を設定で示せる状態にすることが大切です。
- 見直しの進め方:棚卸し、閉じる、認証を強める、備える、使い分けを決めるの5ステップで進められます。
問われているのは、VPNを使うかどうかではありません。必要な端末だけに、必要な人が、必要な時間だけつなぐ設計になっているかどうかです。
RemoteViewは、すべての機能を14日間無料でお試しいただけます。審査向けの説明や、今の環境で使えるかどうかのご相談は、ページ下部のフォームからお気軽にお問い合わせください。
導入のご相談や、今の環境で使えるかどうかなど、お気軽にご相談ください。
関連コンテンツ
-
リモートビュー ログイン 導入ガイド:情シスが押さえるべきポイント
活用ヒント
-
Windows Server 2016サポート終了、新サーバーが届くまでどう守る?延命期間のリスクと対策
セキュリティ
-
【2026年最新】VDI・RDSとリモートアクセスの違いとは?VDI入れ替えをコスト・運用負荷で比較
インサイト
-
リモートアクセス導入の「隠れコスト」とは?TCOで比較する7つの費用項目
インサイト
-
閉域網工場のリモート保守とOTセキュリティ:無駄な出張をゼロにする画面転送方式の仕組み
セキュリティ
-
【製造業向け】閉域網環境の工場・設備を安全にリモート保守する方法
セキュリティ
-
【保存版】AI時代のテレワークを守る!RemoteViewで「今すぐやるべき」セキュリティ設定ガイド
セキュリティ
-
【アマギフ最大5,000円分】RemoteView レビューキャンペーン
イベント
-
Chromebookで校務テレワーク!教職員の働き方改革と脱VPNを両立するセキュアな学校DX【EDIX2026レポート】
イベント
-
【2026年4月】Japan DX Week 春 出展レポート|ランサムウェア対策と脱VPNの最新トレンド
イベント
-
60fpsの操作感&描画機能で共同作業を効率化【RemoteViewアップデート】
機能
-
Microsoft SSO連携で1秒ログイン!セキュリティも大幅強化【RemoteViewアップデート】
機能
-
遠隔操作ツール比較 2026年最新版
参考資料
-

熊対応が増える今、自治体職員の安全をどう守るか
現地に行かずに「監視端末」を確認するという選択肢インサイト
-
遠隔操作でもデュアルモニターが使える?仮想モニター機能で一気に解決!
機能
-
【自治体職員必見】セキュリティとコストの壁を破る!LGWANテレワーク実現への最短ルート
インサイト
-
育児・介護休業法改正(10月1日施行)で変わる柔軟な働き方とテレワーク導入のすすめ
テレワーク
-
グローバル製造業に迫る人材リスクとRemoteViewによるBCP対策
インサイト
-
在宅勤務の開発者必見!RemoteView「ビューア解像度自動調整」機能で快適リモート作業
機能
-
緊急サーバー障害も現場に行かず解決できる!リモートIT管理
活用ヒント
-
老朽化した製造工場をスマート化するKVMソリューション「RemoteView BOX」活用術
インサイト
-
同時接続機能から解像度自動調節まで!遠隔操作環境の改善
機能
-
遠隔制御RemoteViewのお問い合わせ急増中!その理由とは
テレワーク
-
便利な機能でパワーアップ?RemoteViewの遠隔制御
機能
-
さらに安全になったRemoteViewの遠隔制御!セキュリティ紹介
機能
-
展示会レポート【2024 Japan DX Week 秋】
イベント
-
【期間限定】キャッシュバックキャンペーンのお知らせ
イベント
-
限られた予算で実現するスマートファクトリー
活用ヒント
-
【医療業界】リモートアクセスツール活用シーン&導入事例
事例
-
RemoteViewでゼロトラストを実現!
機能
-
在宅勤務やリモートワーク環境に必要なセキュリティモデル、ゼロトラスト
セキュリティ
-
SSO対応でより安全なリモートワーク
セキュリティ
-
快適なリモートアクセスツール選択のカギはデータ通信量!
セキュリティ
